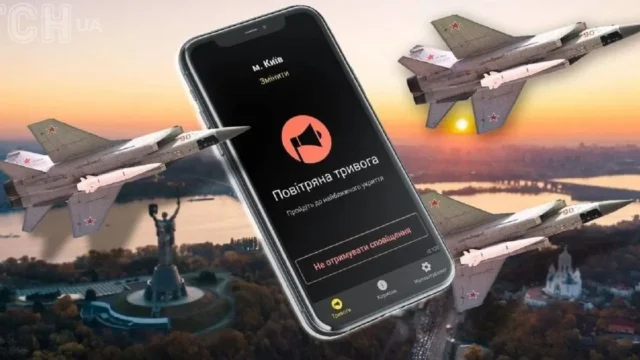

Розсилання фейкових повідомлень у застосунку «Повітряна тривога» найвірогідніше не була результатом організованої кібератаки російських спецслужб. Натомість це скоріше випадкове виявлення вразливості та несанкціоноване втручання з метою провокації — такої думки дотримується експерт із кібербезпеки Костянтин Корсун.
Під час ефіру телеканалу «Новини.LIVE» фахівець наголосив, що наразі недостатньо технічних деталей для повного розуміння механізму втручання в роботу застосунку. Залишається невідомим, чи було використано вразливість API, скомпрометовано сервер сповіщень чи отримано доступ до облікових записів користувачів.
Чому це не виглядає як робота Кремля
За словами Корсуна, характер інциденту із фейковими сповіщеннями в застосунку суперечить типовим методам російських спецслужб. Зміст повідомлень, включаючи посилання на невідомий Telegram-канал і згадки про «Орєшнік» російською мовою, не вказує на ретельно спланований наступ.
«Я не бачу тут руки Москви, руки Кремля, тому що так не буває. Якщо б знайшли вразливість у додатку на 11 мільйонів користувачів, наслідки були б зовсім інші», — пояснив експерт.
Розроблений приватною хмельницькою компанією за підтримки Міністерства цифрової трансформації, застосунок був запущений за 48 годин. Завдяки поширенню Мінцифрою він отримав мільйон завантажень на першу добу, а до 2024 року число користувачів досягло 11 мільйонів.
Сценарій випадкової вразливості
Корсун припустив, що інцидент міг статися через випадкове натрапляння на вразливість застосунку. Російський зловмисник міг просто спробувати пошкодити систему без глибокого розуміння її структури, після чого випадково розіслав текст із вигадливим змістом.
«Це я так прогнозую: випадково хтось натрапив на додаток, який він не дуже розумів, і нашвидкоруч придумав щось для прокомпозиції», — припустив фахівець.
Ввечері 1 листопада користувачі застосунку масово отримали фейкові сповіщення про ядерну, радіаційну та хімічну загрозу. Команда сервісу тимчасово призупинила роботу й вимкнула push-сповіщення. Влада, Повітряні сили та ДСНС одразу підтвердили відсутність реальних загроз. Згодом застосунок відновив роботу з запевненням, що персональні дані користувачів залишаються захищеними.